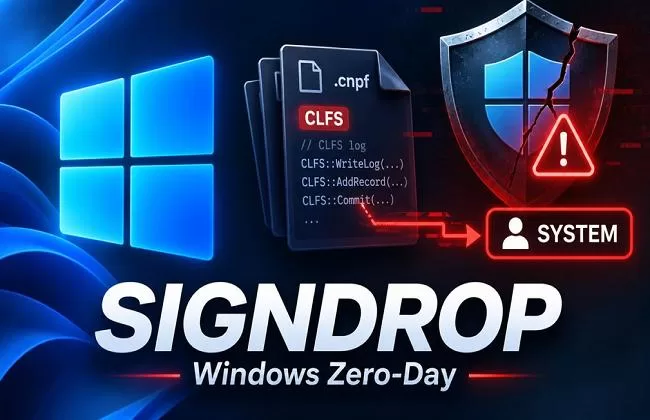
Windows 11 “SignDrop” ZeroDay : Une vulnérabilité retourne le correctif de sécurité de Microsoft contre lui-même et permet d’obtenir des privilèges SYSTEM. En exploitant un mécanisme de sécurité mis en place par Microsoft l’an dernier. Ironie du sort, le composant concerné avait été spécifiquement conçu pour prévenir ce type d’attaques par élévation de privilèges.
 Un exploit qui cible le pilote
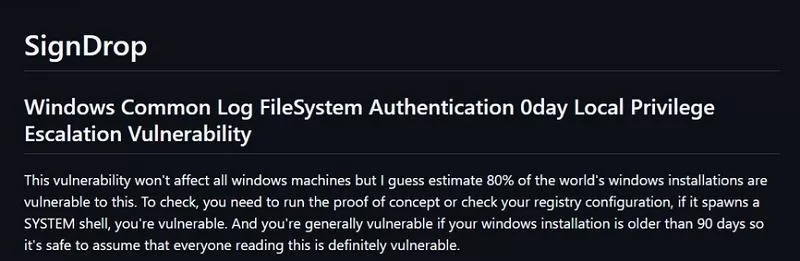
Le chercheur en sécurité Abdelhamid Naceri, connu sous les pseudonymes « Nightmare Eclipse » ou « MSNightmare », a publié le 10 novembre 2026 sur GitHub une preuve de concept (PoC) baptisée « SignDrop ». L’exploit cible le pilote « Common Log File System » (CLFS) de Microsoft. Il gère les opérations de journalisation pour les applications Windows et les services système.
 Un renforcement de l’authentification CLFS
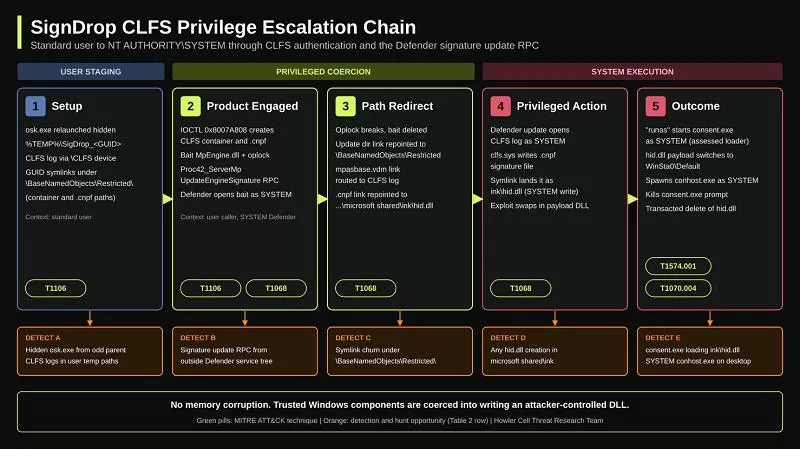
Microsoft a introduit un renforcement de l’authentification CLFS en octobre 2025. Pour corriger des failles de sécurité persistantes. Ce dispositif utilise des codes d’authentification cryptographiques. Pour vérifier l’intégrité des fichiers journaux avant que le pilote ne traite leur contenu. Cependant, Naceri a découvert que le mécanisme d’authentification lui-même pouvait être manipulé pour créer des fichiers disposant de privilèges élevés. Plus précisément, la vulnérabilité affecte la manière dont le pilote clfs.sys crée les fichiers d’authentification .cnpf associés. Un attaquant peut ainsi préparer un fichier journal spécialement conçu. Pour forcer un processus Windows privilégié, tel que Microsoft Defender, à l’ouvrir.
 CLFS peut créer un fichier d’authentification
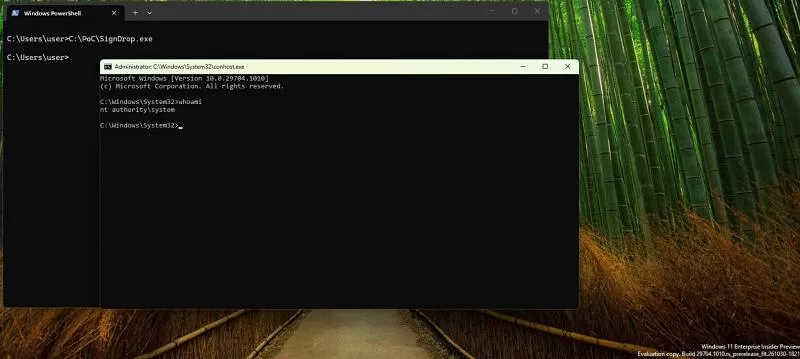
Grâce à cette interaction, CLFS peut créer un fichier d’authentification en utilisant les privilèges SYSTEM. Mais tout en conservant les permissions d’accès héritées du fichier contrôlé par l’attaquant. Combinée à d’autres manipulations, cette technique permet à un utilisateur ordinaire d’élever ses privilèges. Le chercheur affirme également que cette technique pourrait contourner les protections antivirus. Mais aussi EDR (Endpoint Detection and Response) contre la falsification. Car les opérations sur les fichiers privilégiés semblent provenir de processus de sécurité légitimes. Des chercheurs indépendants en cybersécurité de Cyderes ont réussi à reproduire l’exploit. Et à obtenir un shell de commandes SYSTEM. Confirmant ainsi que la technique fonctionne dans certaines conditions.
 SignDrop testé sur Windows 11 et pas que…
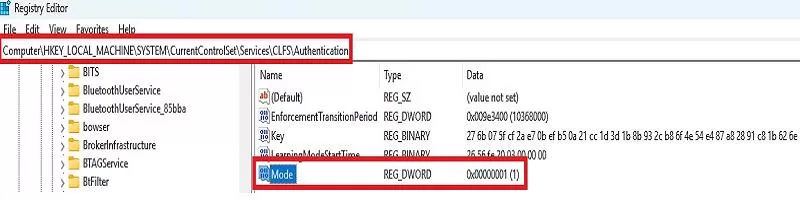
Naceri a testé SignDrop sur Windows 11 26H2, Windows 11 26H2 Experimental et Windows Server 2025 Experimental. Estimant qu’environ 80 % des installations de Windows pourraient être vulnérables. Ce chiffre n’a toutefois pas été vérifié. Des chercheurs indépendants ont fait état de limites en matière de compatibilité et de fiabilité. Les utilisateurs peuvent examiner l’emplacement suivant dans le registre Windows. Pour déterminer si le mécanisme d’authentification CLFS concerné est activé :
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode
Que dit la documentation de Microsoft ?
Selon la documentation de Microsoft, une valeur de 0 (mode d’application) ou de 1 (mode d’apprentissage) indique qu’une mesure d’atténuation est active. Mais que la configuration demeure potentiellement vulnérable. Toutefois, cela ne garantit pas pour autant la réussite d’une exploitation. Il est important de noter que les utilisateurs ne doivent pas désactiver l’authentification CLFS en guise de solution de contournement. Car une telle mesure pourrait exposer leurs ordinateurs à des vulnérabilités plus anciennes liées à la corruption de la mémoire.
Microsoft a pris connaissance des signalements et examine actuellement la vulnérabilité. Dans une déclaration transmise à SecurityWeek, l’entreprise a indiqué que Microsoft Defender est en mesure de détecter et de bloquer les tentatives d’exploitation. Précisant par ailleurs qu’aucun élément ne suggère une exploitation active « dans la nature ». SignDrop n’a fait l’objet ni d’une attribution officielle de CVE, ni d’un correctif de sécurité dédié. Les utilisateurs sont invités à continuer d’installer les mises à jour de sécurité de Windows et de Microsoft Defender. Dans l’attente de nouvelles instructions de la part de Microsoft.
Pour plus d’informations : cliquez ici.